账户防护
开了双重验证,为什么还要小心钓鱼网站?
仿冒页面也会问你要验证码。看看它是怎么骗取登录的,以及平时值得养成的几个习惯。
先说结论
普通动态码可能被仿冒页面在有效期内转发,所以输入前要确认网址和登录来源。重要账号还可以查看是否支持通行密钥或安全密钥,并留好恢复方式。
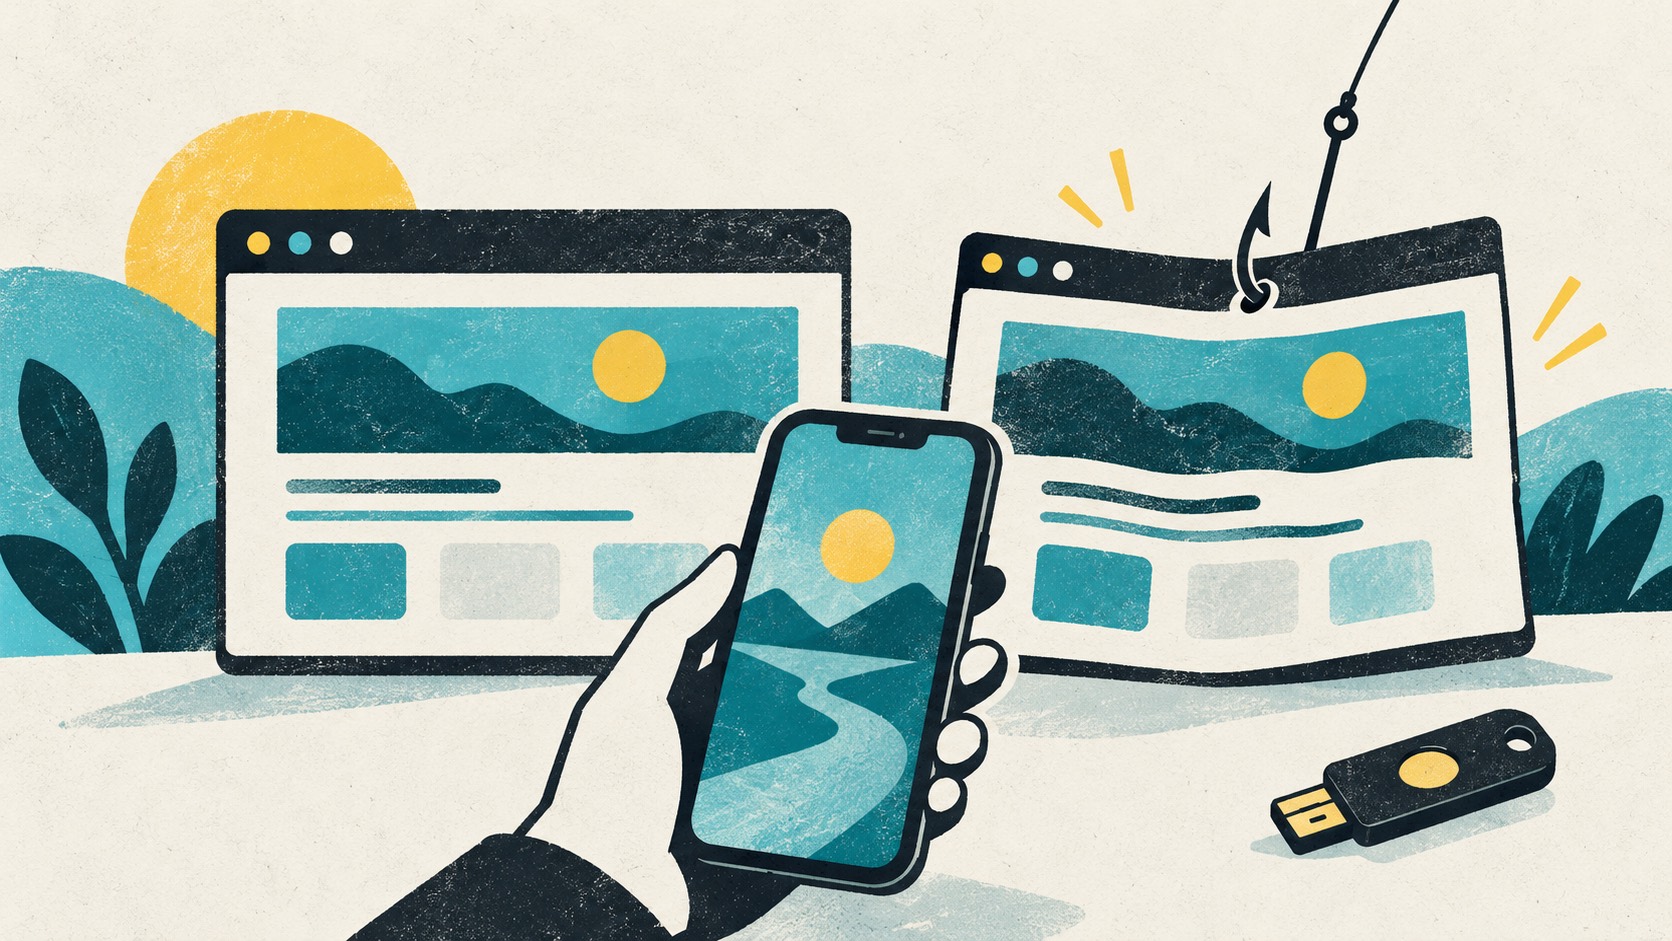
仿冒页面会把验证码立刻转发
如果你在仿冒页面输入密码和验证码,攻击者可能在代码有效期间把它们提交给真正的网站。这个风险不需要验证码长期有效才存在。
因此不要把“代码每 30 秒变一次”理解为反钓鱼认证。号码过期是时间限制,不是对页面身份的证明。
登录之后,设备和会话也要保护
设备上的恶意程序、错误分享的会话资料和不可信远程控制,都可能使第二步验证之外的环节出现问题。保护验证器不能替代系统更新与设备访问控制。
不要为了处理一条安全警报而安装陌生支持工具,也不要在不受信的共享电脑上长期保留已登录状态。
平时可以养成这几个习惯
通过已知入口进入重要网站,检查地址而不是只看页面外观。对突然要求重新登录的链接保持谨慎,尤其是同时索取恢复资料时。
在支持且适合的服务上评估通行密钥或 FIDO 安全密钥。它们与输入一次性数字的机制不同,但仍需要妥善管理设备和恢复渠道。
把取码和填写留在自己的操作里
用 Authenticator Cloud 管理常用账号,电脑上从插件取码,手机上从 App 取码。清楚的服务名和账号名称,能让每次登录少一点查找和来回切换。
填写前看一下正在登录的网站和账号。遇到意外的登录请求,自己打开官方网站查看安全记录;正常登录时,再选择对应条目复制或填充。
参考资料
详细设置步骤可参阅以上官方帮助。